
Nuvem
Imagem qcow2 com cloud-init para OpenStack, KVM/libvirt e Proxmox. Sobe pronta, com o portal em HTTPS.
- Chave SSH e rede pelo cloud-init
- Gerência por HTTPS (443) e SSH já liberada
- Mesma imagem testada a cada build
Versão 1.0 · prévia
O StrongFirewall é um appliance de firewall sobre a StrongLinux. Políticas por zona, NAT, roteamento, VPNs e alta disponibilidade, tudo num portal web em português, inglês e espanhol, com revisão e reversão de cada alteração.
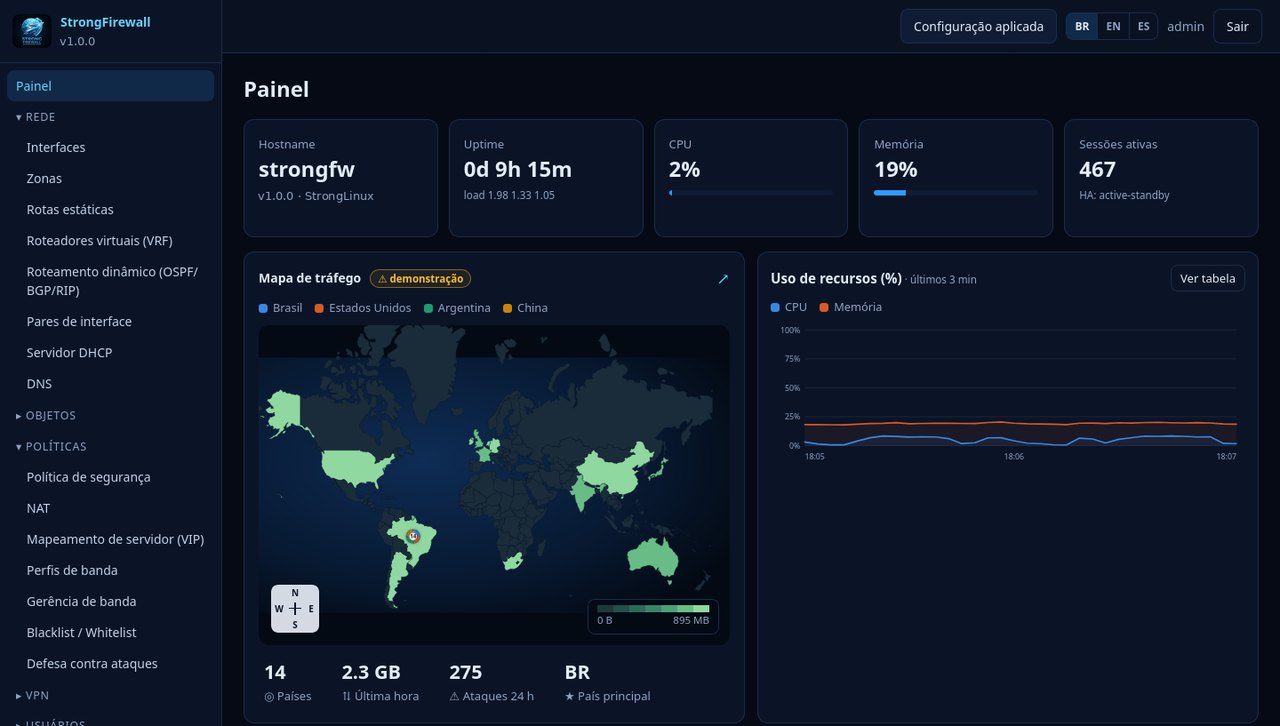
Imagem qcow2 com cloud-init para OpenStack, KVM/libvirt e Proxmox. Sobe pronta, com o portal em HTTPS.
ISO híbrida (BIOS e UEFI). Rode em modo live para testar, ou instale no disco com strongfw-install.
Zonas, objetos de endereço e serviço, agendas, políticas de segurança e NAT (SNAT, DNAT, masquerade, pools), aplicadas com nftables.
IPsec site a site (strongSwan), SSL VPN com MFA, L2TP, L2TP sobre IPsec, GRE e DSVPN (mGRE + NHRP + IPsec).
StrongFirewall VPN para Windows e Linux: baixa o perfil do firewall, fixa o certificado no 1º uso e nunca grava a senha em disco.
Rotas estáticas, VRF, OSPF, BGP e RIP (FRR); alta disponibilidade ativo/standby com VRRP e sincronização de sessões.
Toda mudança vira uma revisão: pré-visualize o que será aplicado, faça o commit e volte a qualquer revisão anterior.
Painel com mapa de tráfego por país, top 10 de IPs e serviços, sessões, monitores de VPN, captura de pacotes e auditoria completa.
Depois de iniciar a imagem ou instalar pela ISO:
# 1. descubra o IP (console ou painel da nuvem)
$ ip -br addr
# 2. no navegador, abra https://<IP>/portal/
# 3. entre como admin / Strong@Firewall#1 e troque a senha
A senha padrão é trocada obrigatoriamente no primeiro acesso, no portal e no console/SSH (usuário strongfirewall). Veja o guia.